Šiuolaikinė kibernetinė erdvė nebėra tik techninis „katės ir pelės“ žaidimas tarp programišių ir sistemų administratorių. Tai nuolatinė kova dėl organizacijos veiklos tęstinumo, duomenų vientisumo ir reputacijos. Atsižvelgdami į naujausias direktyvas, tokias kaip NIS2 ir DORA, bei ISO 27001 standartą, parengėme esminį gidą, kaip praktiškai stiprinti kibernetinį atsparumą.
10 svarbiausių žingsnių kibernetiniam atsparumui stiprinti
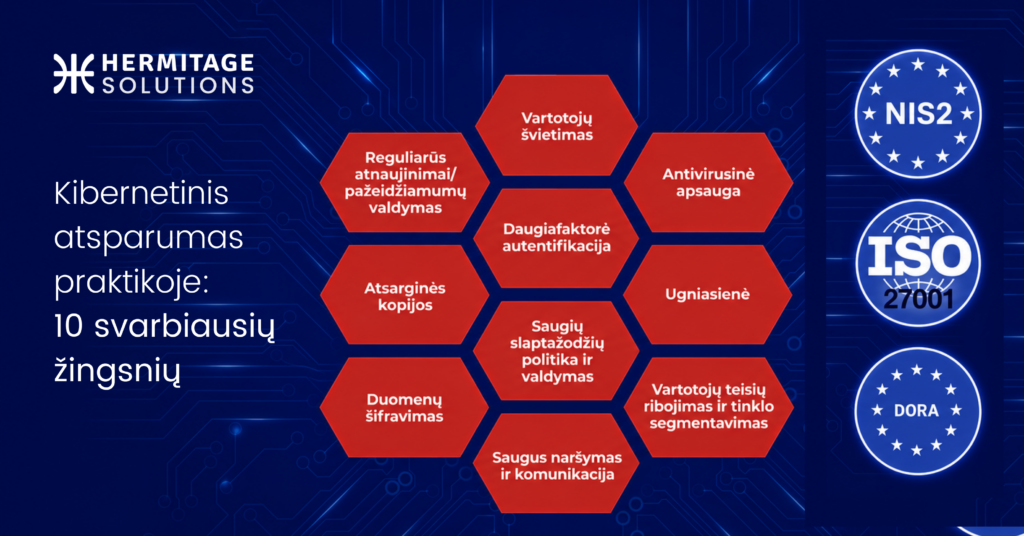
Prieš pasineriant į specifines grėsmes, kiekviena organizacija privalo užtikrinti bazinę saugumo higieną. Štai 10 pamatinių žingsnių, kurie sudaro kibernetinio saugumo stuburą:
- Vartotojų švietimas: Žmonės yra pirmoji gynybos linija.
- Reguliarūs atnaujinimai ir pažeidžiamumų valdymas: Programinės įrangos „lopymas“.
- Daugiafaktorė autentifikacija (MFA): Papildomas apsaugos sluoksnis prie slaptažodžio.
- Antivirusinė apsauga: Kenkėjiškų programų blokavimas įrenginiuose.
- Atsarginės kopijos: Galimybė atsistatyti po incidento.
- Saugių slaptažodžių politika ir valdymas: Pabaiga slaptažodžiams ant lapelių.
- Ugniasienė: Tinklo perimetro kontrolė.
- Duomenų šifravimas: Informacijos neįskaitomumas jos vagystės atveju.
- Vartotojų teisių ribojimas ir tinklo segmentavimas: Mažiausios privilegijos principas.
- Saugus naršymas ir komunikacija: Kenksmingų svetainių ir laiškų filtravimas.
Apie kibernetinio saugumo grėsmes ir sprendimus kviečiame peržiūrėti web-seminaro įrašą.
Ši higiena yra būtina, tačiau piktavaliai tampa vis išradingesni. Aptarkime 8 aktualiausias grėsmes ir konkrečius įrankius joms įveikti.
1. Socialinė inžinerija ir „Phishing“
Problema: Nors dažnai galvojame apie įsilaužėlius, realybėje daug paprasčiau yra „nulaužti“ žmogų. NKSC duomenimis, net 54 % visų registruotų incidentų Lietuvoje buvo susiję su socialine inžinerija. Tai psichologinė manipuliacija, priverčianti darbuotoją atskleisti informaciją ar paspausti kenksmingą nuorodą.
Sprendimai:
- Responsu: Nuolatinė edukacija per e-learning platformą ir praktinės phishing simuliacijos leidžia pasimatuoti darbuotojų budrumą.
- Sophos Email: Technologinis sprendimas el. pašto apsaugai, kuris identifikuoja ir blokuoja sukčiavimo laiškus jiems dar nepasiekus gavėjo.
2. Prisijungimo duomenų vagystės
Problema: Pavogti duomenys įsilaužėliui leidžia atrodyti kaip teisėtam vartotojui. 2025 metais užfiksuota per 106 tūkst. nutekintų duomenų svarbiuose sektoriuose. Registrų centro pavyzdys, kai nutekėjo per 600 tūkst. įrašų, rodo, kad viena kompromituota paskyra gali sukelti katastrofą.
Sprendimai:
- Yubico: Siūlo phishing-resistant MFA sprendimus su fiziniais Yubikey raktais, kurių neįmanoma nulaužti nuotoliniu būdu.
- Pointsharp: Tapatybių valdymas ir MFA politikos, leidžiančios riboti prisijungimus pagal IP, lokaciją ar laiką.
- Keeper: Profesionalus slaptažodžių valdymas, užtikrinantis saugų saugojimą ir atitiktį vidinėms saugumo politikoms.
- Sophos & TrendAI: Pažangios XDR/MDR technologijos, kurios stebi darbuotojų elgseną ir blokuoja anomalijas realiu laiku.
3. Programinės įrangos pažeidžiamumai
Problema: Piktavaliai nuolat skenuoja tinklus ieškodami pasenusių operacinių sistemų. Laiko tarpas nuo pažeidžiamumo aptikimo iki atnaujinimo įdiegimo organizacijoje yra „atvirų durų“ metas įsilaužėliams.
Sprendimai:
- Action1: Debesijos pagrindu veikiantis sprendimas, skirtas programinės įrangos inventorizacijai ir automatizuotam atnaujinimų valdymui. Tai padeda užtikrinti IT higieną be rankinio darbo.
- Kaseya: pažeidžiamumų skenavimo įrankiai padeda identifikuoti spragas ir pateikia rekomendacijas kaip jas užkardyti.
4. Ransomware (išpirkos reikalaujantys virusai)
Problema: Tai grėsmė, su kuria susiduria kas šešta užpulta organizacija Lietuvoje. Patekusi į tinklą, programa užšifruoja duomenis ir sustabdo veiklą. KTU atvejis, kai buvo reikalaujama 315 tūkst. eurų išpirkos, yra ryškus tokios atakos pavyzdys.
Sprendimai:
- Sophos & TrendAI (MDR paslauga): 24/7 veikiantis valdomas saugumo operacijų centras, kuris geba izoliuoti grėsmę automatiškai, net po darbo valandų.
- Atsarginių kopijų strategija – Xopero ir Kaseya: Saugiai laikomos kopijos yra vienintelis būdas atsistatyti nemokant išpirkos.
5. Duomenų nutekinimas (Data Leaks)
Problema: Programišiams nesvarbu organizacijos dydis – jiems rūpi duomenys. Nutekėjusi informacija gali virsti baudomis, reputacine žala ar grėsme nacionaliniam saugumui.
Sprendimai:
- Netwrix: Duomenų klasifikavimo ir nutekėjimo prevencijos įrankiai leidžia suprasti kokią informaciją saugote, klasifikuoti ją pagal jautrumą ir atitinkamai pagal identifikuotus požymius kurti saugumo politikas.
- Kiteworks & Pointsharp: Sprendimai dalintis failais su trečiosiomis šalimis šifruotais kanalais. Alternatyva sugumo neužtikrinantiems būdams kaip pvz. “WeTransfer” naudojimas.
- Techstep: Mobiliųjų įrenginių valdymas (MDM), leidžiantis kontroliuoti įmonės duomenis telefonuose ir juos nuotoliniu būdu ištrinti įrenginį praradus.
6. Vidinės grėsmės
Problema: Dažnai darbuotojai turi per daug teisių. Gydytojos, kuri peržiūrėjo 1 231 paciento įrašus savanaudiškais tikslais, pavyzdys rodo, kad vidinė kontrolė yra būtina.
Sprendimai:
- Syteca: Vartotojų elgsenos stebėsena (UAM), fiksuojanti neįprastus darbuotojų veiksmus ir perspėjanti apie riziką.
- Delinea: Privilegijuotų paskyrų valdymas (PAM), užtikrinantis „mažiausios privilegijos“ principą.
- CoreView: Suteikia matomumą Microsoft 365 aplinkoje, leidžiant valdyti administratorius ir prieigas prie SharePoint.
- Netwrix PingCastle: Padeda aptikti rizikingas paskyras Active Directory aplinkoje.
7. Šešėlinis DI (Shadow AI)
Problema: Darbuotojai nori dirbti greičiau, todėl kelia jautrius įmonės duomenis į viešus AI įrankius kaip ChatGPT, Gemini ar Copilot, nesusimąstydami apie duomenų saugumą.
Sprendimai:
- Akamai & iboss: AI ugniasienės, leidžiančios kontroliuoti prieigą prie AI įrankių ir automatiškai paslėpti jautrius duomenis užklausose.
- Nexos AI: Saugus AI vartai, suteikiantys prieigą prie populiariausių modelių vienoje vietoje su pilna saugumo kontrole ir taisyklėmis.
8. Tiekimo grandinės atakos
Problema: Užpuolikai taikosi ne į jus, o į jūsų IT tiekėją ar partnerį. Jei tiekėjas turi administratoriaus prieigą prie jūsų sistemų, jo klaida tampa jūsų problema.
Sprendimai:
- Delinea: Užtikrina, kad išoriniai partneriai matytų tik tiek, kiek reikia konkrečiam darbui, o visos jų sesijos būtų įrašomos.
- Kiteworks: Saugi bendra erdvė nuolatiniam darbui su trečiosiomis šalimis, užtikrinant dokumentų kontrolę ir versijų atsekamumą.
Kibernetinis saugumas nėra tikslas – tai nuolatinis procesas. Hermitage Solutions krepšelyje esantys sprendimai leidžia sukurti daugiapakopę apsaugą, atitinkančią aukščiausius standartus ir saugančią tai, kas brangiausia – jūsų organizacijos skaitmeninį turtą.